
Consulter les journaux d'audit
≈ 2 min de lecture
Chaque action significative est enregistrée dans les journaux d'audit : qui, quoi, quand, depuis quelle adresse IP et via quel canal. Ainsi, en cas de question d'un client, d'un audit ou d'un incident de sécurité, vous pouvez vérifier exactement ce qui s'est passé.
Comment consulter les journaux d'audit
- Ouvrez les journaux d'audit
Cliquez sur Audit Logs dans le menu de gauche. Par défaut, vous voyez les entrées de la dernière semaine, les plus récentes en premier.
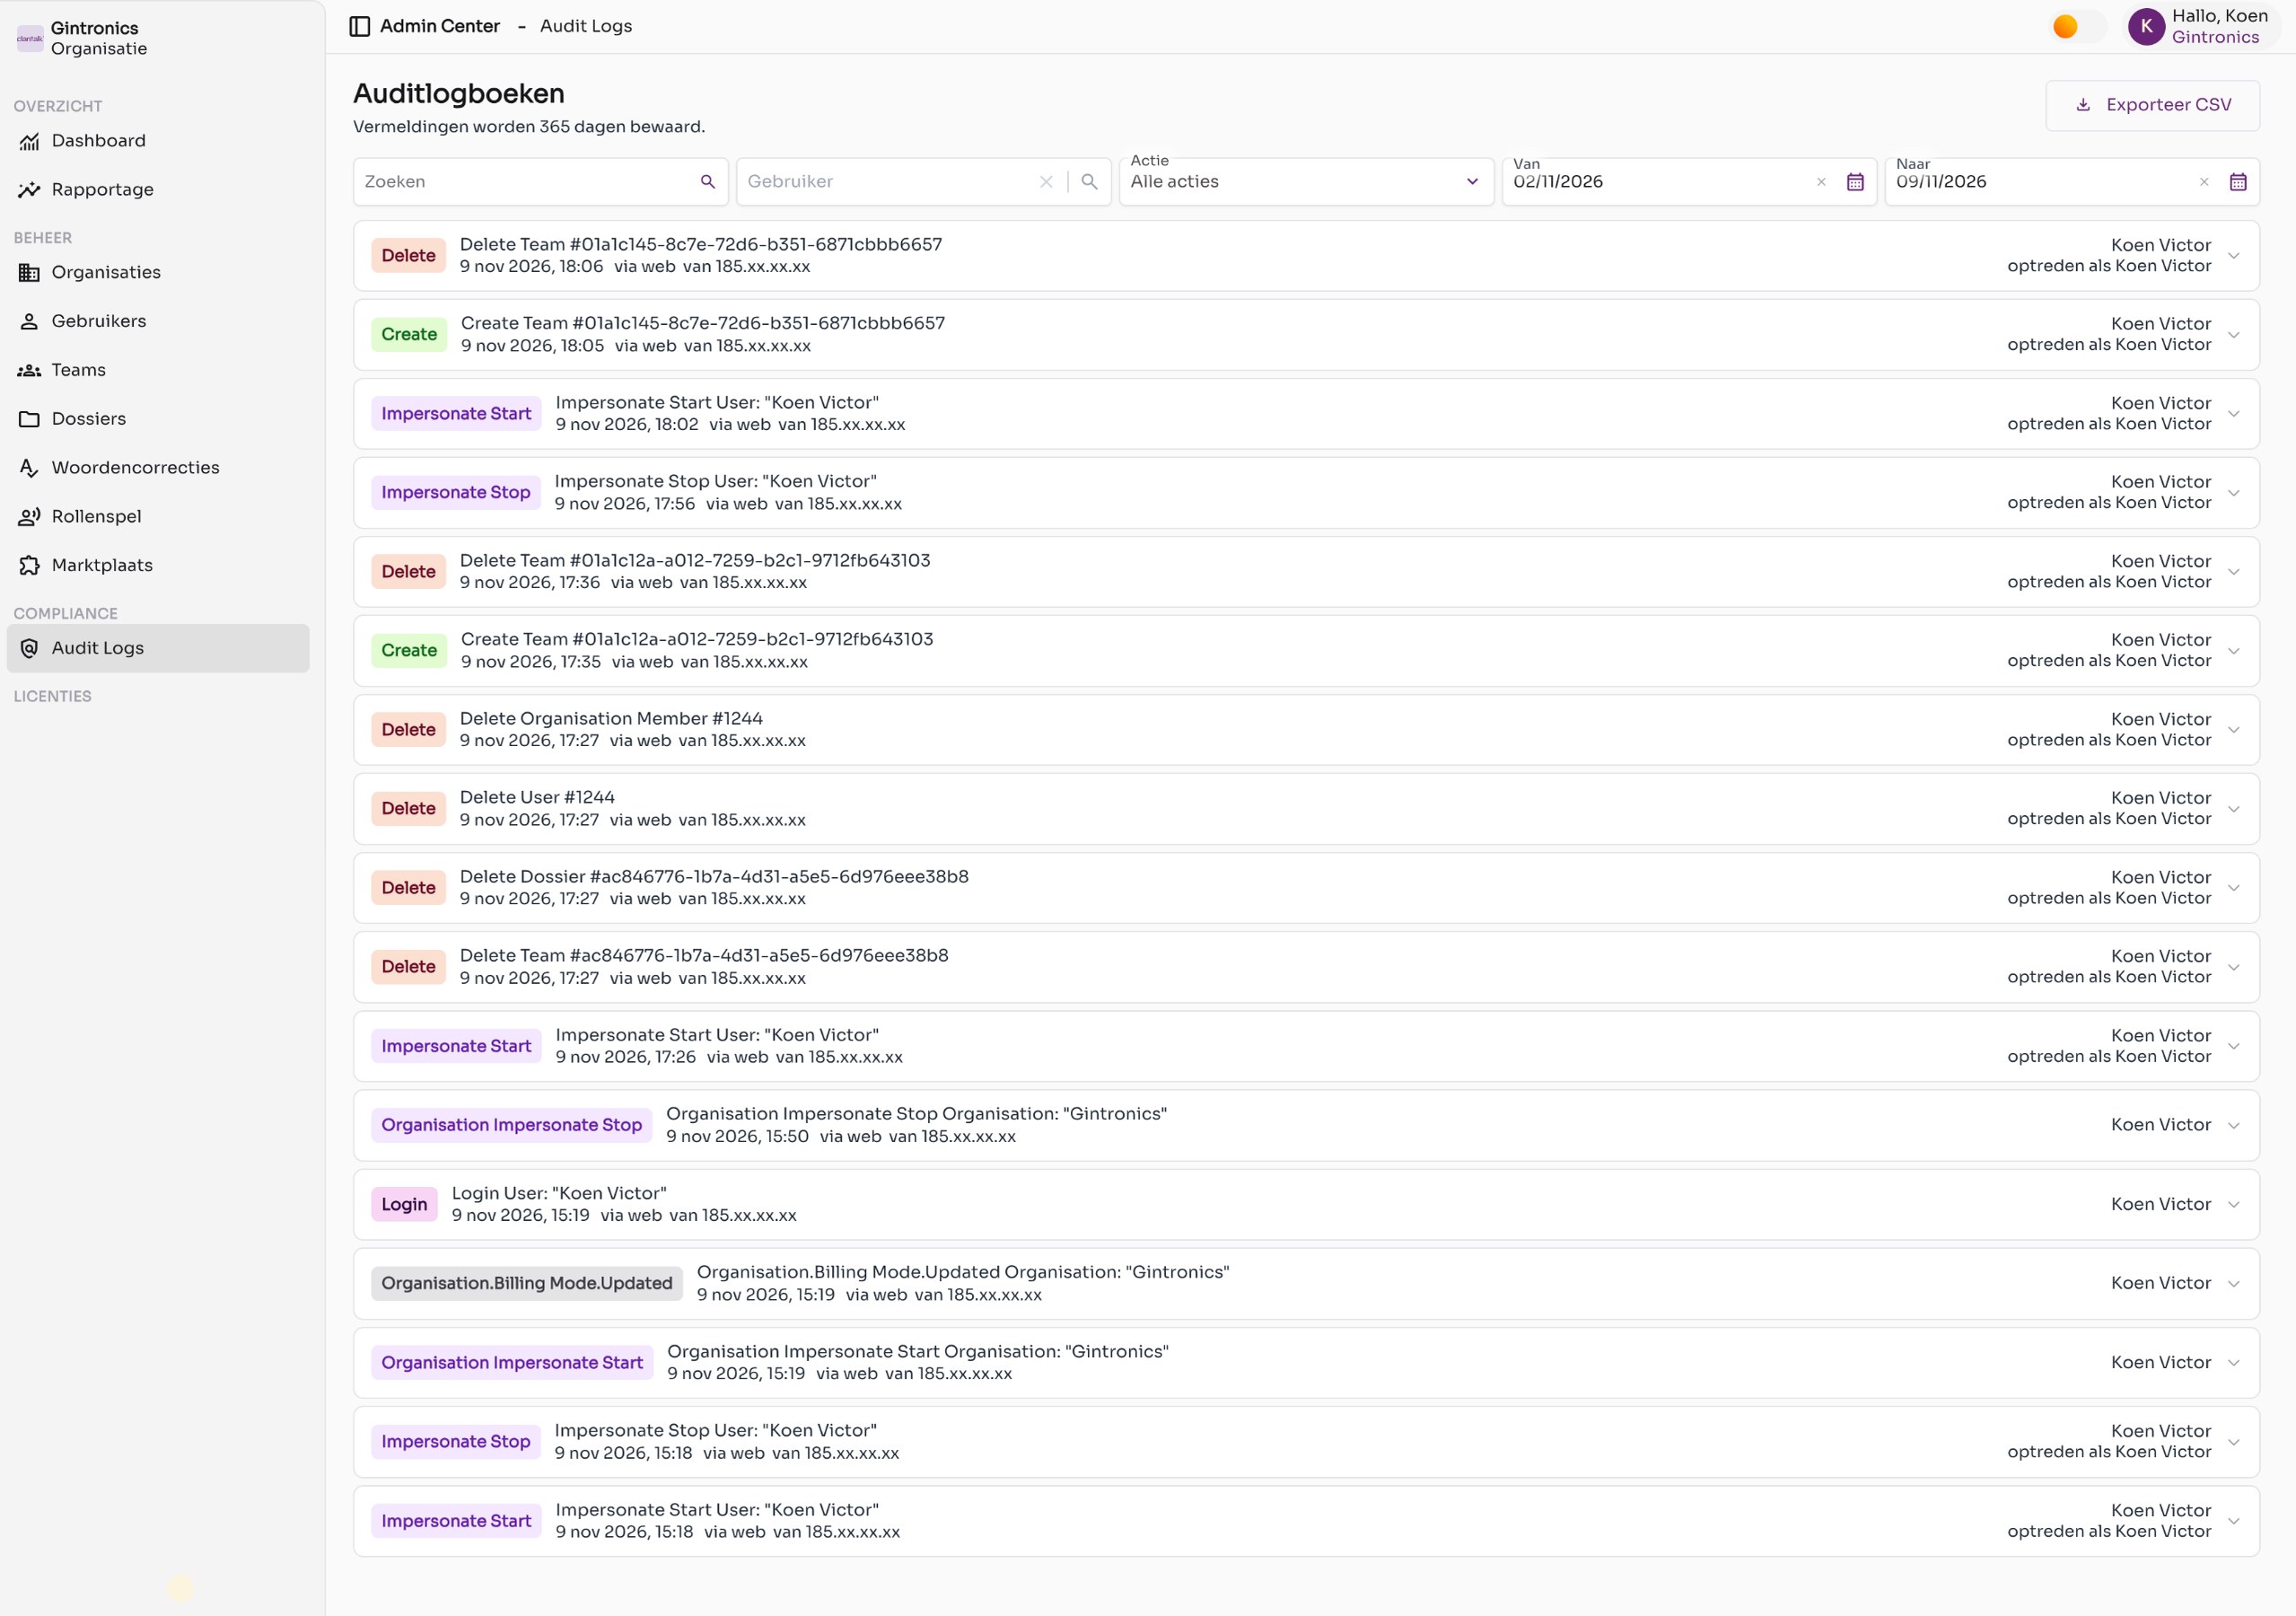
Les journaux d'audit avec les filtres en haut. Les adresses IP sont masquées dans cet exemple. - Filtrez la liste
Utilisez les champs en haut : Rechercher (texte libre), Utilisateur, Action et la période De et À. La liste est mise à jour immédiatement.
- Ouvrez les détails d'une entrée
Cliquez sur la flèche à droite dans une ligne. Vous voyez le type d'entité (par exemple utilisateur ou dossier), l'ID d'entité, la source (web ou api), le numéro de demande et les métadonnées au format json.
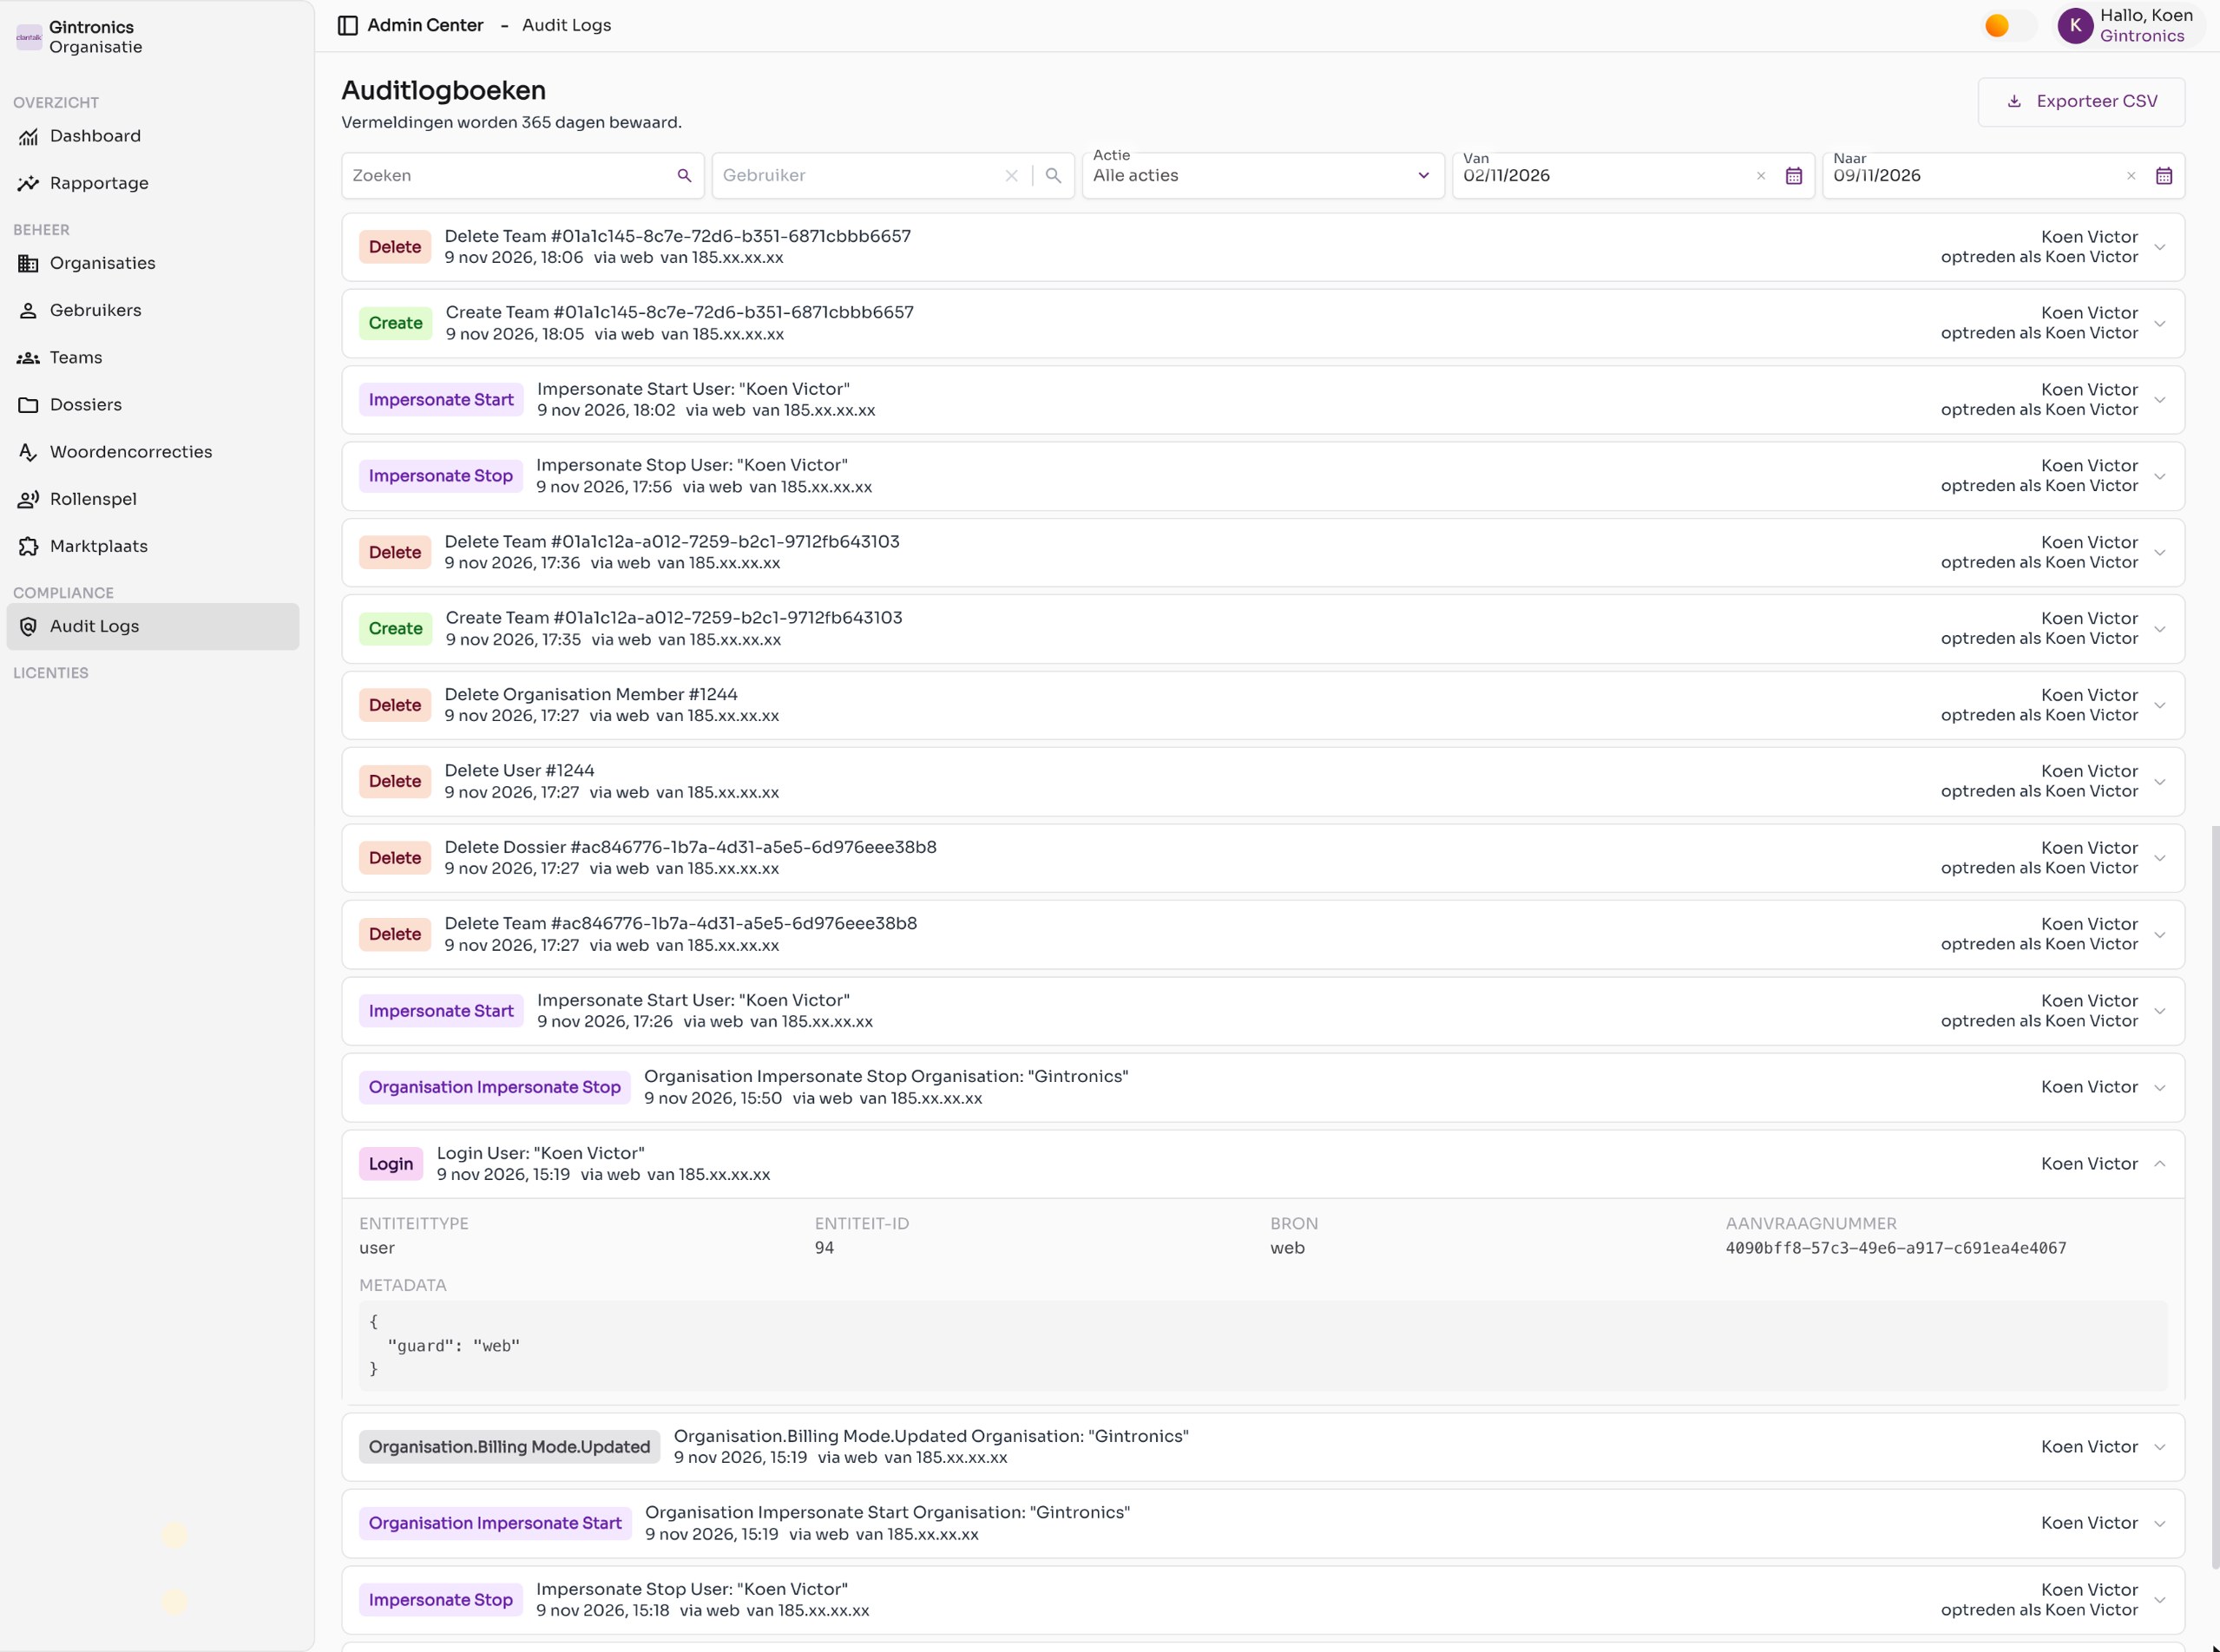
Une entrée développée avec les détails techniques. - Exportez en CSV
Cliquez sur Exporter csv en haut à droite. Vous recevez un fichier CSV avec les entrées qui correspondent à vos filtres. L'export lui-même est également enregistré en tant qu'action.
Quelles actions sont enregistrées
Dans la liste déroulante Action, vous pouvez filtrer sur l'un de ces types :
| Action | Signification |
|---|---|
| Créer, Lire, Mettre à jour, Supprimer | Un enregistrement (utilisateur, équipe, dossier, membre …) a été créé, consulté, modifié ou supprimé. |
| Connexion, Déconnexion, Échec de connexion | Connexions et tentatives de connexion échouées. |
| Modifier le mot de passe | Un utilisateur a modifié son mot de passe. |
| Créer un jeton, Révoquer un jeton | Un jeton API ou connecteur a été créé ou révoqué. |
| Se faire passer pour le démarrage / l'arrêt | Un administrateur a temporairement repris l'identité d'un utilisateur (usurpation d'identité). La ligne affiche alors agir en tant que avec le nom. |
| Usurpation d'identité organisationnelle démarrée / arrêtée | Un administrateur a temporairement travaillé dans le contexte d'une autre organisation. |
| Exporter | Une export, par exemple des journaux d'audit eux-mêmes. |
Bon à savoir
- Les entrées sont conservées pendant 365 jours. Si vous avez besoin d'une période de conservation plus longue, exportez périodiquement en CSV.
- Les journaux d'audit sont en lecture seule. Personne, pas même un administrateur, ne peut modifier ou supprimer des entrées.
- Pour les questions relatives à la conformité ou à l'accord de traitement des données, consultez la section Politique & confidentialité.